2.4.6. OSINT SpiderFoot: Correlación integral y EASM
Descripción de la herramienta:
Enfoque: Es un framework de OSINT integral y Threat Intelligence que puede emplearse muy bien como:
EASM (External Attack Surface Management): Mapeo y monitorización de activos expuestos en Internet pertenecientes a una organización (subdominios, bloques de red IP, servicios vulnerables…)
SOCMINT (Social Media Intelligence): Rastreo y correlación de identidades digitales a partir de correos corporativos, nombres de usuario o números de teléfono para identificar perfiles.
Descripción: Automatiza la recolección y correlación cruzada de múltiples tipos de datos. Se gestiona principalmente a través de su interfaz web local, permitiendo seleccionar y combinar más de doscientos módulos de análisis según la naturaleza del objetivo (target) seleccionado.
Requisito de APIs y funcionamiento: El uso de credenciales y tokens externos es altamente recomendable en esta ocasión. Su verdadero potencial exige configurar APIs de terceros (Shodan, Censys, VirusTotal, AlienVault OTX, Hunter.io, etc.). No obstante, también integra funciones básicas sin credenciales basadas en scraping web, consultas DNS, registros WHOIS y fuentes públicas abiertas.
Estado (2026): Mantenido activamente por la comunidad de código abierto tras la adquisición de la plataforma comercial, continuando como una de las herramientas de correlación y reconocimiento automático más versátiles.
Durante la instalación en la versión de Kali Linux empleada, surgieron problemas de compilación con la dependencia lxml. La siguiente secuencia difiere ligeramente del procedimiento oficial del repositorio de GitHub (lo que no descarta que se resuelva en futuras versiones).
Para evitar conflictos y mantener el sistema limpio, se utilizará un entorno virtual aislado de Python 3 (venv). Al finalizar el uso de la herramienta, el entorno puede cerrarse con el comando deactivate.
					# Dependencias del sistema (C headers, compiladores y soporte para venv si no se tiene)
sudo apt update && sudo apt install -y python3-venv python3-pip python3-dev build-essential libxml2-dev libxslt1-dev zlib1g-dev libssl-dev libffi-dev
# Clonar el repositorio, crear i activar entorno virtual
git clone https://github.com/smicallef/spiderfoot.git
cd spiderfoot
python3 -m venv venv
source venv/bin/activate
# Actualizar herramientas base de empaquetado, Cython
pip install --upgrade pip setuptools wheel cython
# Parchear el fichero requirements.txt para permitir ramas modernas de lxml
sed -i 's/lxml>=4.9.2,<5/lxml>=5.1.0/' requirements.txt
# Instalar versión moderna con ruedas precompiladas compatibles
pip install "lxml>=5.1.0"
# Instalar el resto de dependencias de SpiderFoot
pip install -r requirements.txt
Inicio y configuración SpiderFoot
Para iniciar el servicio web en local, habiendo activado antes el entorno de Python3:
python3 ./sf.py -l 127.0.0.1:5001
Se accede a la aplicación desde el navegador a través de la URL http://127.0.0.1:5001.
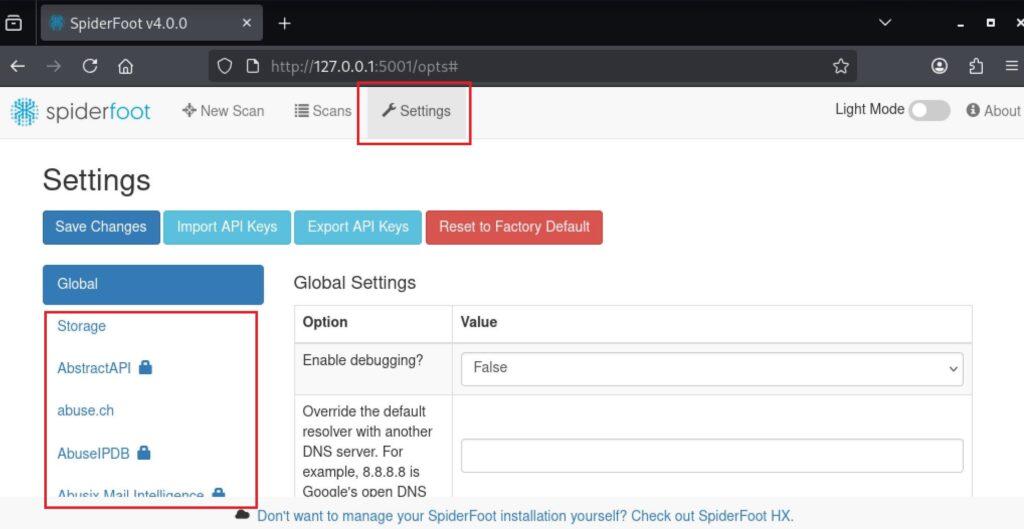
En la siguiente imagen, se selecciona la opción de Settings para configurar las claves de las API y potenciar la herramienta. Además, existen otras tantas modalidades de configuración y parámetros globales que están explicados debidamente en el repositorio del proyecto.
Al igual que para la herramienta Maigret u otras que emplean sistemas de rastreo similares, se recomienda emplear una VPN o enrutar el tráfico a través de la red Tor en el mismo navegador para bloquear bloqueos por exceso de peticiones o sistemas antibot.
Parametrización SpiderFoot
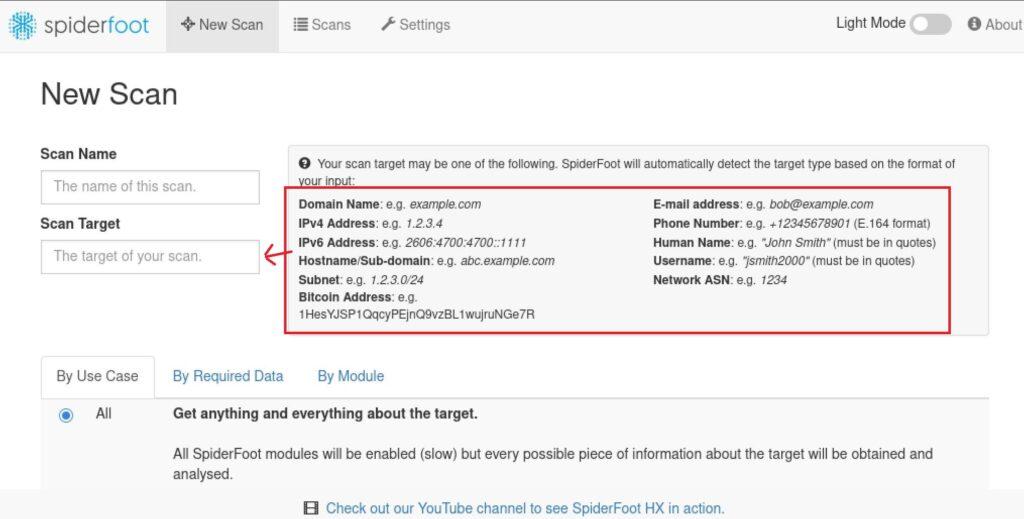
Para lanzar un análisis, basta con acceder al apartado New Scan e ingresar el objetivo en el campo Scan Target. La propia herramienta infiere de forma automática la naturaleza del dato introducido (dirección IP, subred CIDR, dominio, nombre de persona o cuenta de correo), preseleccionando los módulos de recolección compatibles con dicho vector.
Introducción de target en escaneo
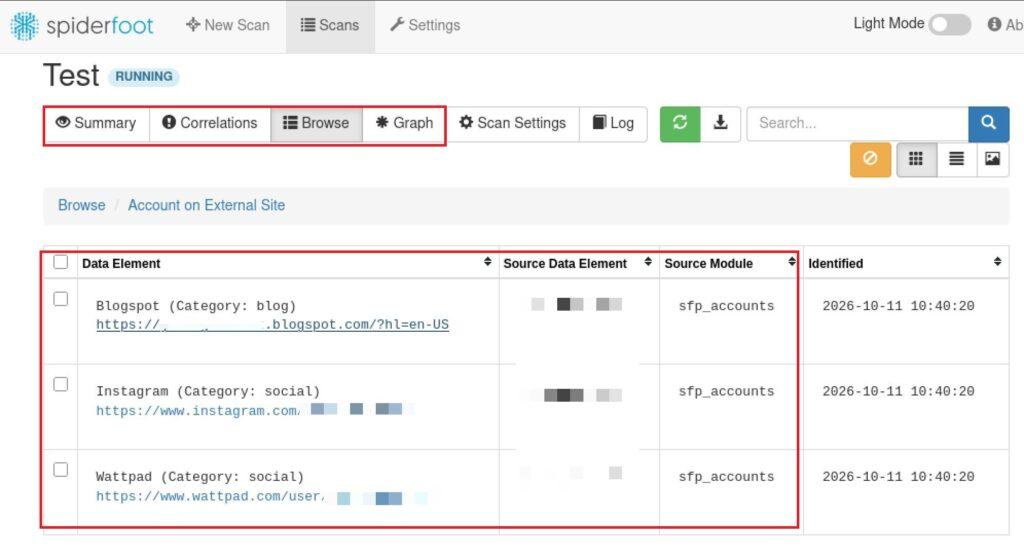
A modo de demostración, al ejecutar un análisis SOCMINT sobre el nombre de una persona física, SpiderFoot identifica perfiles y cuentas en múltiples plataformas sociales mostrándolos en formato lista (Browse).
Aunque el resultado es algo limitado debido a la ausencia de claves API adicionales, la herramienta permite visualizar los hallazgos en formatos analíticos avanzados —como el modo grafo o la correlación de entidades—. Estas capacidades de mapeo y relación de nodos resultan especialmente potentes al auditar la superficie expuesta de una red corporativa, aspecto que se profundiza en el bloque de Network Scanning.
Resultados SpiderFoot
Usamos cookies para asegurar que te damos la mejor experiencia en nuestra web. Si continúas usando este sitio, asumiremos que estás de acuerdo con ello.