2.4.7. OSINT OWASP Amass: EASM y cartografía de red
Descripción de la herramienta
OWASP Amass es framework de código abierto y versátil para la inteligencia sobre la superficie de ataque (EASM), diseñado para mapear exhaustivamente la huella de una organización. Concebido para ofrecer flexibilidad y profundidad, Amass combina capacidades avanzadas de recopilación de datos, mapeo de redes y OSINT para proporcionar información detallada sobre los activos físicos y digitales.
Al estar operando en Kali Linux, la mejor opción es compilar desde código fuente con Go. Existe también la opción de desplegar como un servicio de contenedor (docker), que se describe al final de la guía de instalación como otras tantas herramientas hoy en día.
A continuación los pasos para la verificación de versión de Go o instalación si se requiere y también paso para asegurar y verificar que los binarios de Go pueden ejecutarse desde la terminal de Kali Linux que viene por defecto zshrc.
					sudo apt update && sudo apt install -y golang
go version
export PATH="$HOME/go/bin:$PATH"
echo 'export PATH="$HOME/go/bin:$PATH"' >> ~/.zshrc
Ahora simplemente se lanza el comando básico para instalar:
CGO_ENABLED=0 go install -v github.com/owasp-amass/amass/v5/cmd/amass@main
Configuración adicional
Tal y como especifican las siguientes fuentes, se pueden modificar la configuración básica, así como incluir los token de diferentes Cuentas OSINT – APIS, algo altamente recomendado para potenciar la herramienta.
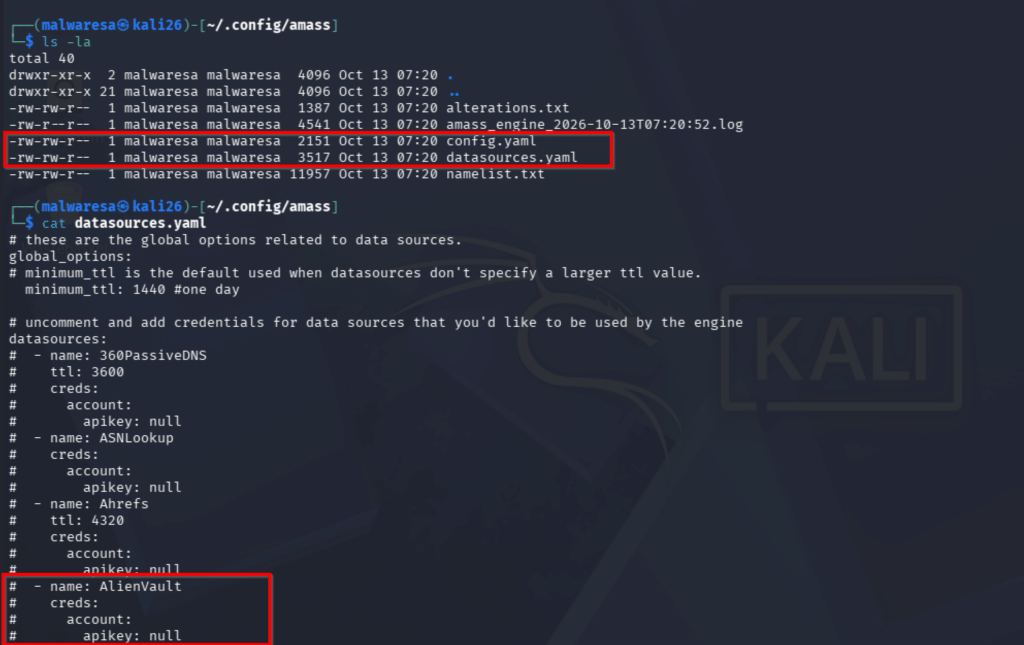
En concreto, los ficheros se hallaran de forma general en el directori oculto siguiente. ~/ .config/amass
config.yaml: Configuración general. Solo modificar si se tiene claro, sino dejar por defecto.
datasouces.yaml: Configuración de token o claves API. El fichero es fácil de modificar como se muestra en la imagen.
Configuración APIs en OWASP Amass
Durante la intalación, también se genera una base de datos para almacenar los resultados y que luego puedan ser explorados con más detalle o comparar con búsquedas en diferentes momentos:
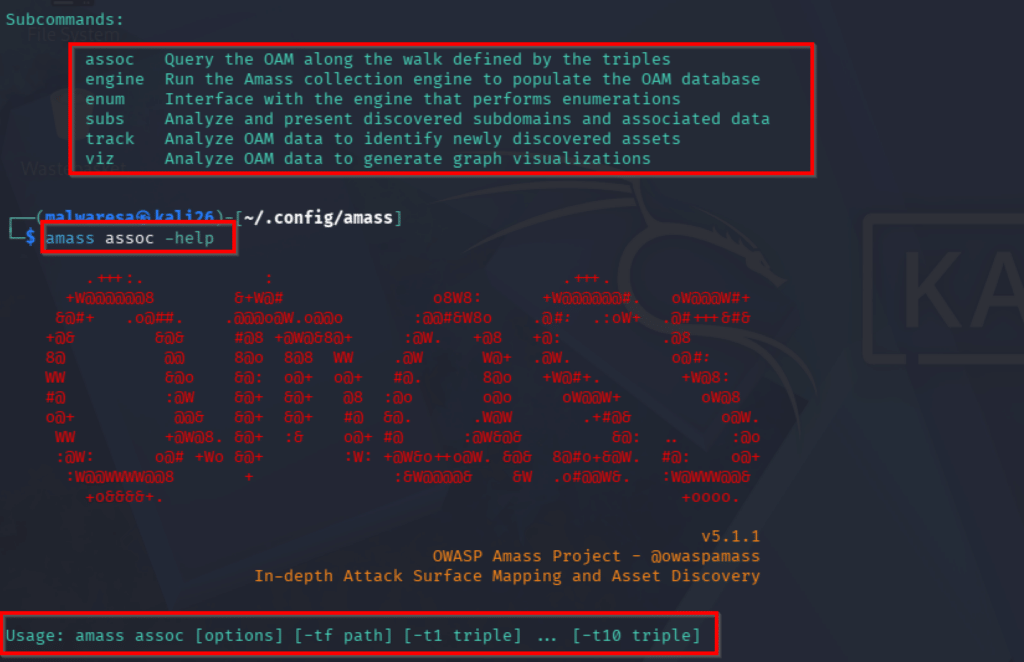
En cualquer caso, los comandos de ayuda permiten guiarse en sus funciones:
					amass -help
amass subcommand help
Subcommands OWASP Amass
Para un análisis pasivo para el descubrimiento de subdominios, hosts y estructura de red están los comandos básicos siguientes (el segundo para forzar la consulta a incorporar funciones de API configuradas):
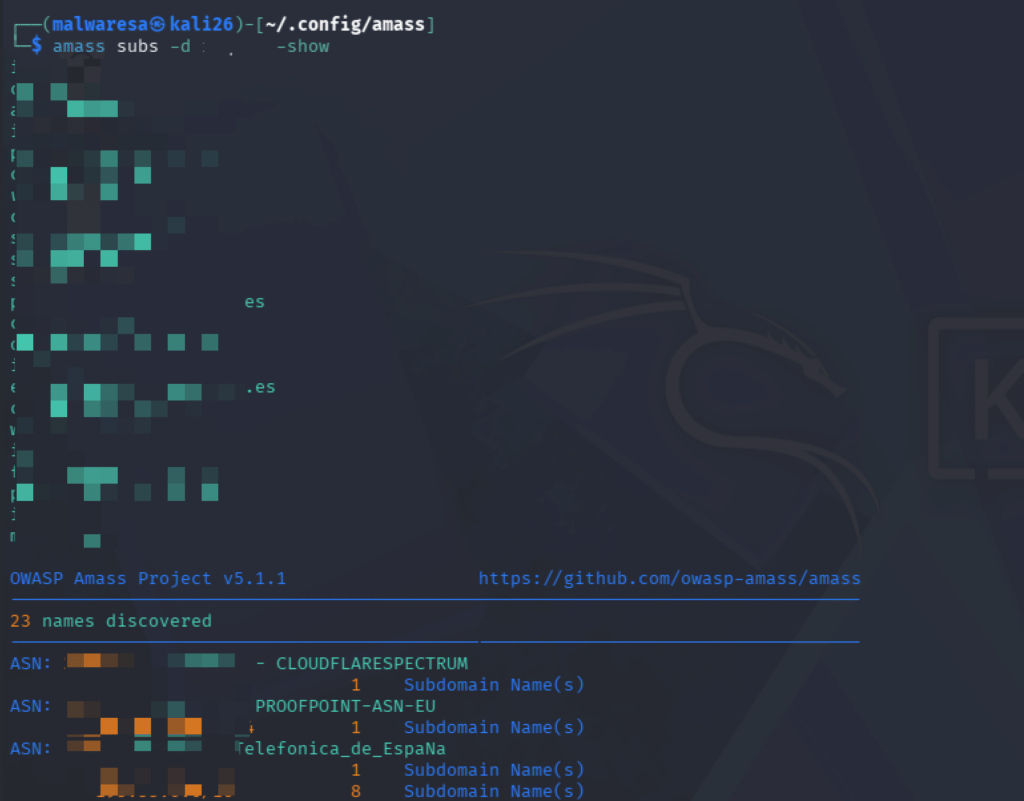
Una vez mapeada la superfície, la información queda almacenada en la base de datos y puede consultarse de diferentes formas con el subcomando subs, por ejemplo con el parámetro show (en la imagen, ejecución sin APIs)
amass subs -d test.com -show
Descubrimiento superfícies OWASP Amass
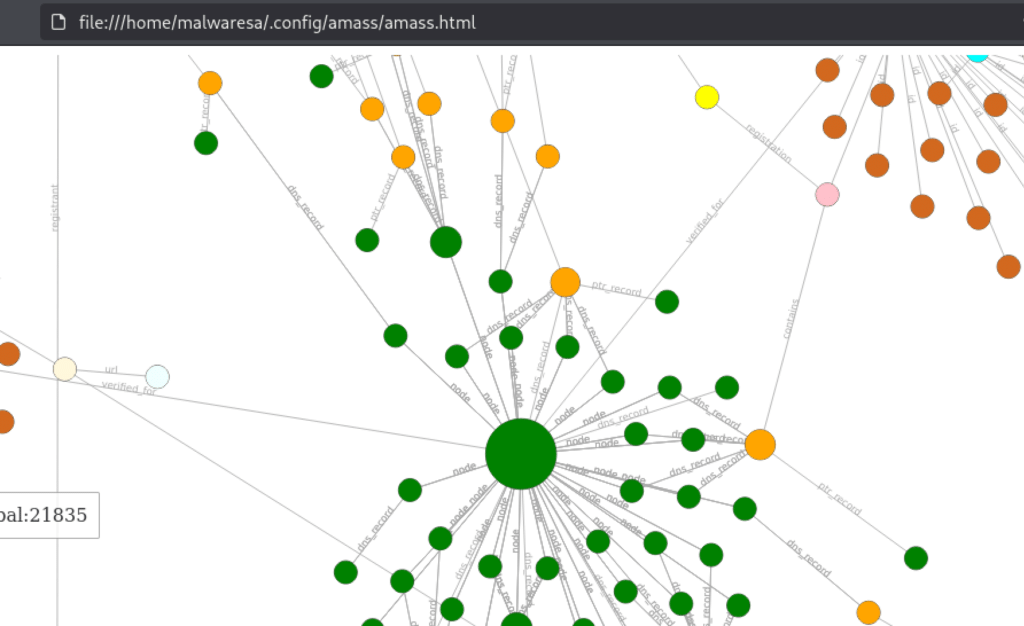
Otra funcionalidad atractiva es la posibilidad de mostrar la información del mapa de red generado para el dominio a través de un grafo. Al usar el siguiente comando, se genera un fichero HTML en el mismo directorio, pudiendolo consultar con un navegador:
amass viz -d3 -d imq.es
Mapa grafos OWASP Amass
Usamos cookies para asegurar que te damos la mejor experiencia en nuestra web. Si continúas usando este sitio, asumiremos que estás de acuerdo con ello.